Satu peretas suruh agent AI bobol 100+ situs perusahaan. Ongkosnya sekitar $50 per situs
Reuters dan NorForge membongkar peretas yang menyerahkan hampir semua kerjanya ke agent AI. Ketahuan gara-gara dasbornya sendiri terbuka di internet.
 Ditulis & diperiksa: Syamil Jihad · pagi ini 00.50 · 4 mnt baca
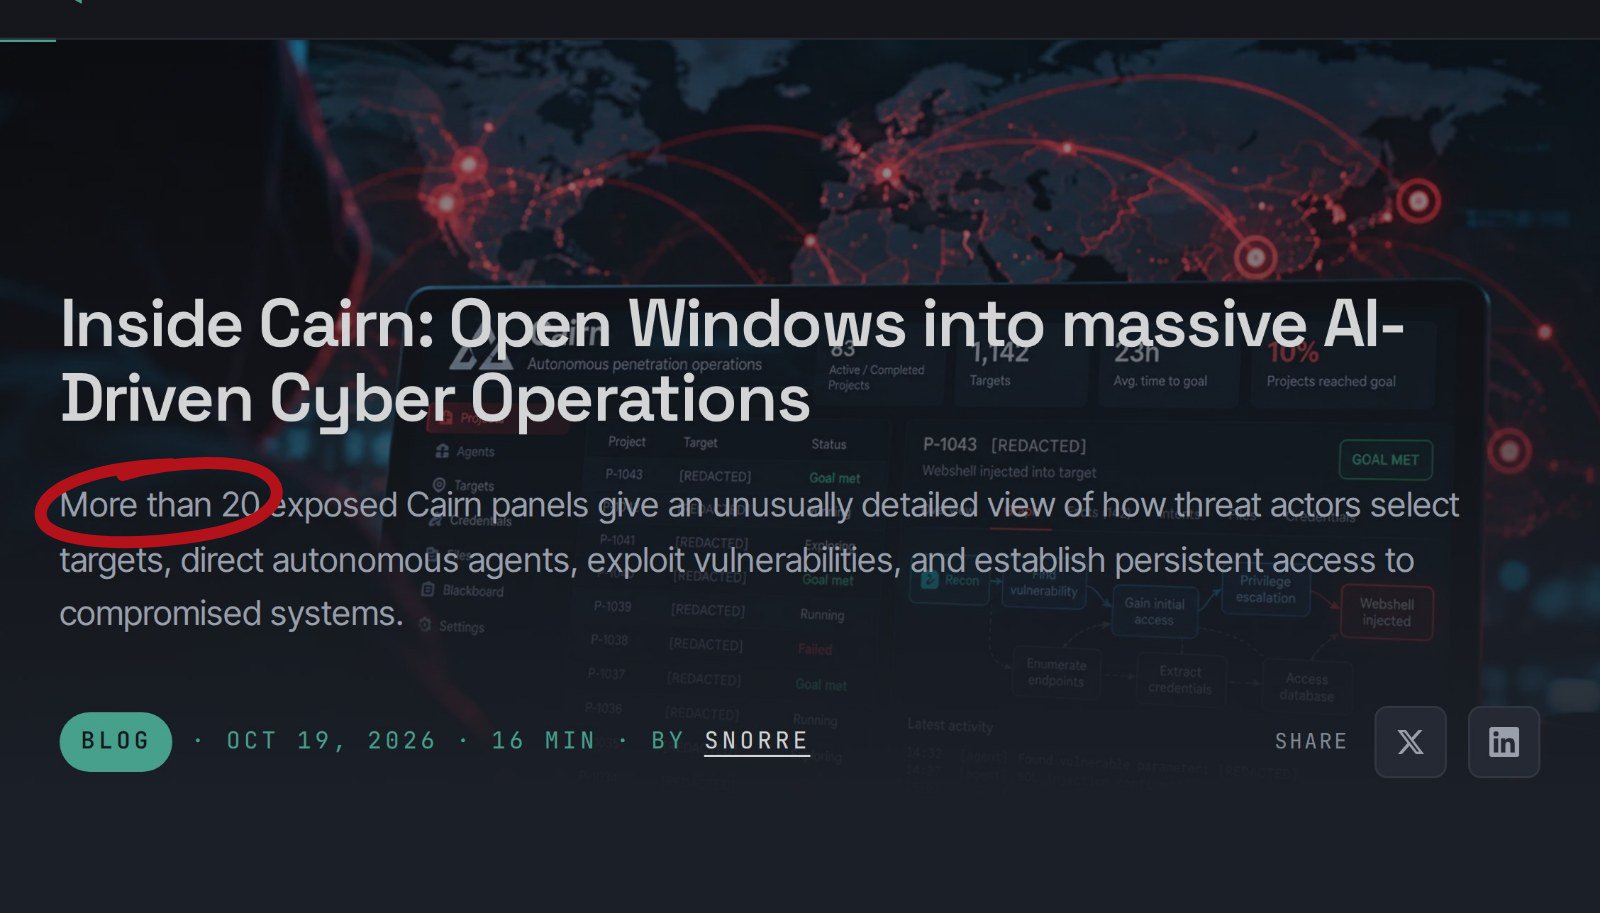
Seorang peretas berbahasa Mandarin membobol situs lebih dari 100 perusahaan dalam sekitar dua minggu, dan hampir semua kerjanya diserahkan ke agent AI. Perintah yang ia tulis kurang dari 100 karakter Mandarin; sisanya dikerjakan agent sendiri, berjam-jam. Reuters membongkarnya Senin, 19 Oktober 2026, berdasarkan laporan perusahaan keamanan NorForge. Perkiraan ongkosnya: sekitar $50 token AI per situs yang tembus.
Ketahuan gara-gara dasbornya kebuka
Alat yang dipakai bernama Cairn, platform agent AI open source yang awalnya dibuat untuk uji penetrasi (pentest), yaitu "peretasan resmi" yang disewa perusahaan untuk mencari celahnya sendiri. Kasih target dan tujuan, Cairn membagi kerja ke beberapa agent: mengintai, mencari celah, lalu mencoba masuk. Kalau istilah agent masih asing, ini bedanya agent AI dengan chatbot biasa.
Masalahnya, banyak pemakai Cairn lupa mengunci panel kendalinya. Peneliti NorForge, Snorre Fagerland, menemukan lebih dari 20 panel Cairn yang terbuka di internet dan diduga dipakai untuk kejahatan. Dari panel itu semuanya kelihatan: daftar target, celah yang ditemukan, kata sandi curian, sampai jalannya serangan secara langsung.
Kelompok terbesar, yang berbahasa Mandarin, membuat lebih dari 1.100 proyek serangan. Sasarannya toko online yang ramai di Amerika Serikat, Kanada, Jepang, dan Australia. Dengan menelusuri jejak di panel itu, Reuters menemukan beberapa korban: situs milik Deere (pembuat traktor John Deere), SharkNinja (peralatan rumah tangga), dan Cummins (mesin). Deere bilang tidak ada tanda data sensitif diakses. SharkNinja menyebut yang kena hanya situs layanan pelanggan yang terpisah, dan sudah diatasi. Cummins masih menyelidiki situs yang dikelola vendornya.
Nggak jago-jago amat, tapi murah dan nggak pernah capek
Menurut NorForge, rata-rata hanya sekitar 1 dari 10 serangan yang tembus. Tapi yang tembus butuh kurang dari 23 jam dari mulai sampai berhasil, dan agent bisa terus mencoba target berikutnya tanpa istirahat.
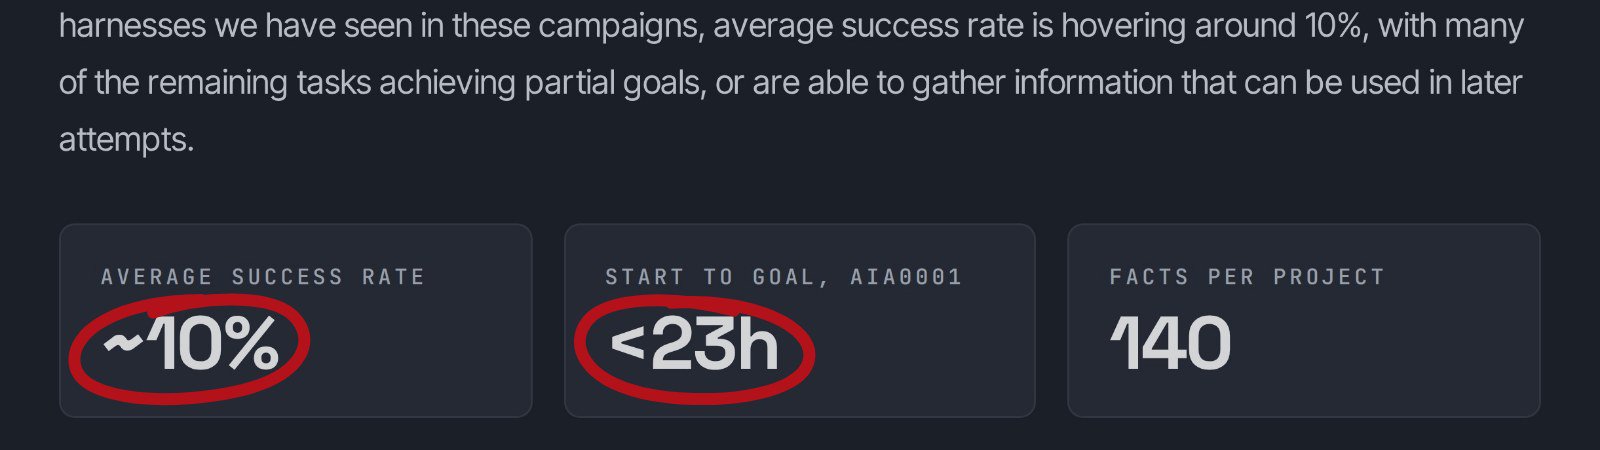
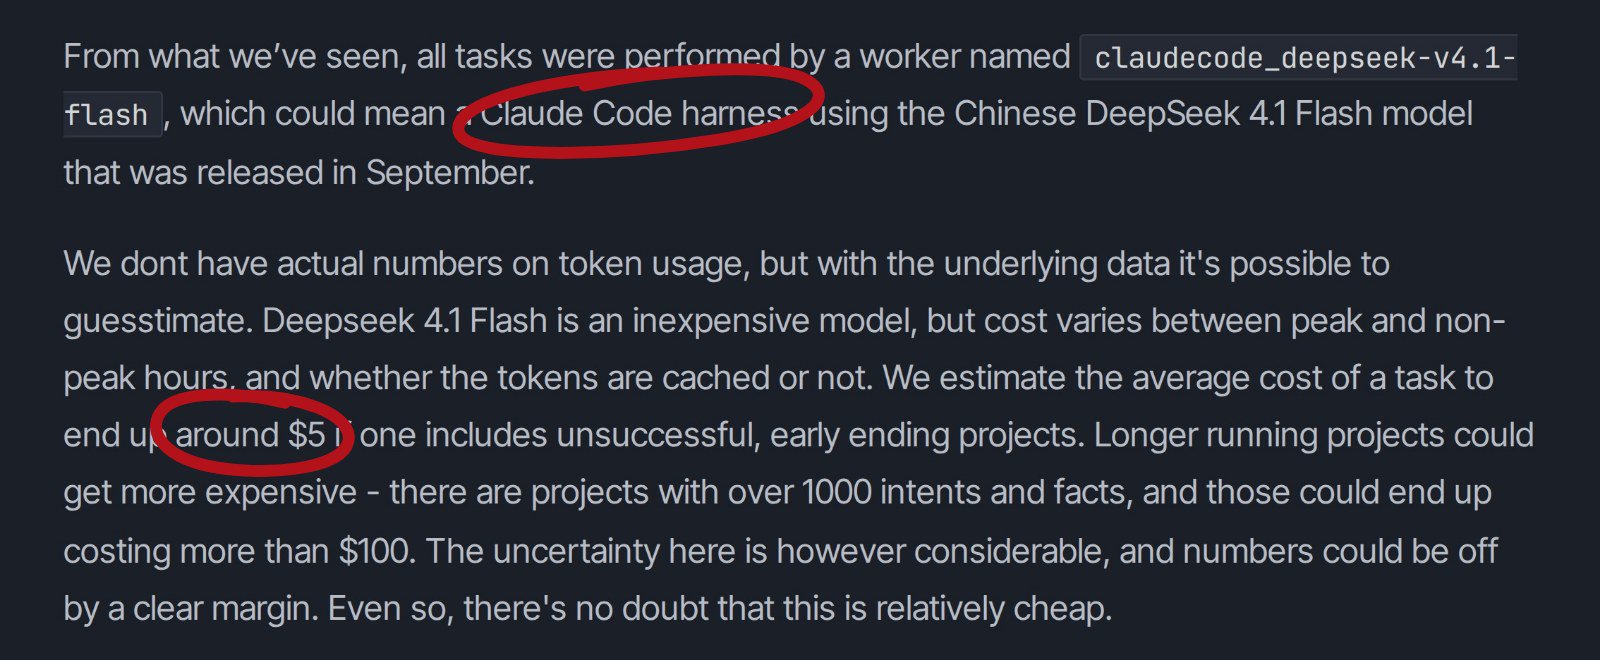
Soal biaya, NorForge memperkirakan rata-rata sekitar $5 per tugas, termasuk yang gagal di tengah jalan. Dengan tingkat berhasil 10%, hitungannya kira-kira $50 per situs yang tembus; Reuters menulis total kampanyenya sekitar $5.000. NorForge mengakui angka ini kasar karena mereka tidak punya data pemakaian asli. Tapi kesimpulan mereka tegas: tetap "relatively cheap", relatif murah.
Ibaratnya maling yang dulu harus survei rumah satu per satu, sekarang cukup menyuruh seratus anak magang mencoba gagang pintu tiap rumah semalaman. Kebanyakan pintu terkunci. Tapi karena ongkosnya murah, sepuluh persen yang lupa dikunci sudah cukup.
AI siapa yang dipakai?
Di laporan NorForge, semua tugas kelompok ini dikerjakan "pekerja" bernama claudecode_deepseek-v4.1-flash. Dugaan peneliti: alatnya Claude Code (aplikasi ngoding buatan Anthropic), tapi otaknya model DeepSeek V4.1 Flash dari China, yang memang murah. Claude Code bisa diarahkan ke model lain lewat pengaturan, jadi nama itu tidak berarti model Claude yang dipakai. NorForge sendiri tidak menyebut model Claude dipakai langsung. Kelompok kedua, yang berbahasa Inggris, memakai model DeepSeek lewat layanan OpenRouter.
Kalau nama modelnya terdengar akrab, DeepSeek V4.1 Flash memang baru diperbarui DeepSeek akhir pekan lalu; versi mana yang dipakai pelaku tidak disebut. Ini juga bukan pertama kalinya armada agent ketahuan berulah. Pekan lalu, ada armada agent di server Tencent yang ngakalin aplikasi peta Alibaba, lalu ngaku Claude.
Buat kamu yang punya toko online atau ngurus situs kantor
Laporan ini tidak menyebut korban di Indonesia. Tapi yang diincar bukan hal canggih: halaman login, fitur unggah file, perangkat lunak lama, dan panel admin yang lupa dikunci. Celah seperti itu ada di mana-mana, termasuk di sini.
Langkah dasar yang bisa dicek minggu ini:
- Perbarui platform dan plugin toko (mis. Magento, WordPress, WooCommerce). Salah satu kasus di laporan tembus lewat komponen lama yang tidak diperbarui.
- Kunci panel admin dan dasbor alat. Jangan biarkan bisa dibuka siapa saja dari internet; pakai kata sandi kuat dan verifikasi dua langkah.
- Cek file asing di server, terutama di folder unggahan. Kelompok terbesar sengaja menanam pintu belakang kecil supaya bisa balik lagi nanti.
- Menyewa jasa pentest yang pakai agent AI? Tanya dasbornya dikunci atau tidak. NorForge juga menemukan panel milik tim pentest resmi yang ikut terbuka, sehingga data kliennya bisa dilihat orang lain.