Celah kritis PHP ditemukan berkat AI, website wajib update
PHP merilis update darurat 21 Oktober untuk dua celah yang membuat orang luar bisa menjalankan perintah di server tanpa login. OpenAI bilang model AI-nya ikut membantu menemukannya. Ini yang perlu kamu cek.
 Ditulis & diperiksa: Syamil Jihad · 22 Okt · 3 mnt baca
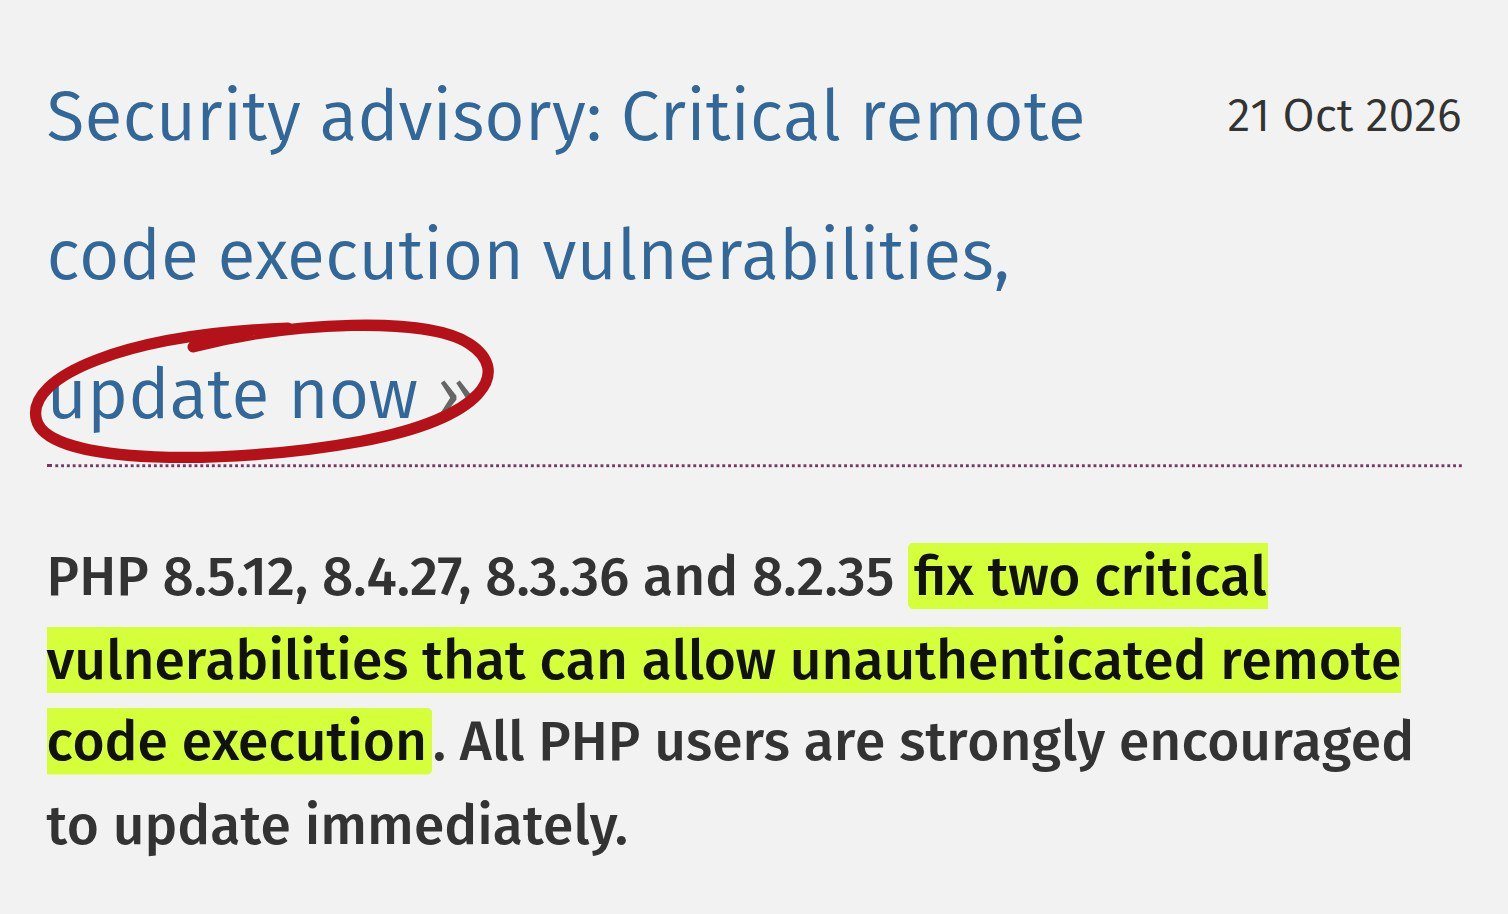
Tim PHP merilis update darurat pada 21 Oktober 2026 untuk menambal dua celah kritis. Lewat celah ini, orang luar bisa menyuruh server sebuah website menjalankan perintah, tanpa perlu login. Kalau website kantor, toko, atau sekolahmu memakai PHP, pastikan versinya sudah diperbarui ke 8.5.12, 8.4.27, 8.3.36, atau 8.2.35.
PHP adalah bahasa pemrograman di balik banyak website, termasuk yang dibangun dengan WordPress. OpenAI memperkirakan sekitar 70% website memakainya. Yang membuat kabar ini lain dari biasanya: celahnya ditemukan dengan bantuan AI.
Apa yang terjadi
Dalam pengumuman keamanannya, tim PHP menyebut dua celah (CVE-2026-109618 dan CVE-2026-109619) yang memungkinkan remote code execution tanpa login. Artinya, seseorang dari mana saja bisa membuat server menjalankan kode miliknya. Semua pengguna PHP diminta update secepatnya.
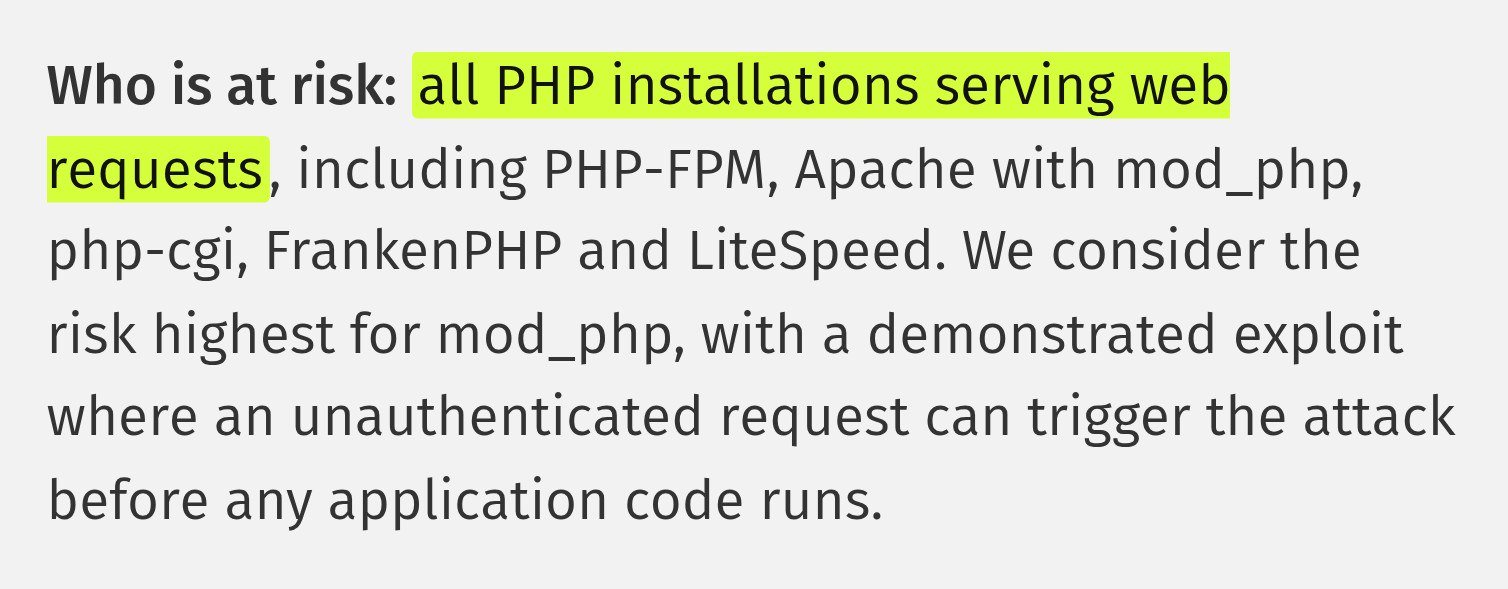
Menurut tim PHP, yang berisiko adalah semua instalasi PHP yang melayani website, termasuk PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Risiko paling tinggi ada di mod_php: contoh serangannya sudah terbukti bisa dipicu sebelum kode aplikasi website sempat berjalan.
Ditemukan dengan bantuan AI
OpenAI menulis di X bahwa model AI-nya membantu para peneliti menemukan celah ini, sebagai bagian dari Patch the Planet, program OpenAI untuk mencari dan menambal celah di perangkat lunak terbuka memakai agent AI. Selama dua bulan, OpenAI memimpin koalisi pengelola PHP, peneliti, dan penyedia keamanan untuk menyiapkan tambalan sebelum celahnya diumumkan. Menurut OpenAI, ini salah satu celah paling berdampak belakangan ini, sekaligus tanda babak baru: AI bisa menemukan celah keamanan yang dampaknya seluas internet.
Siapa penemu pertamanya masih diperdebatkan. Catatan Komunitas di post OpenAI menyebut peneliti independen menemukannya lebih dulu, dan perusahaan keamanan watchTowr memberi kredit penemuan kepada tim Calif. Perusahaan keamanan Wiz menyebut alat AI ikut membantu menemukan salah satu celah paling parah ini. Yang sama di semua versi cerita: AI ikut berperan.
AI memang makin sering muncul di dunia keamanan, dari dua sisi. Beberapa hari lalu kami juga menulis soal agent AI yang membobol lebih dari 100 situs. Alat yang sama bisa dipakai untuk menjaga maupun menyerang.
Obatnya: update
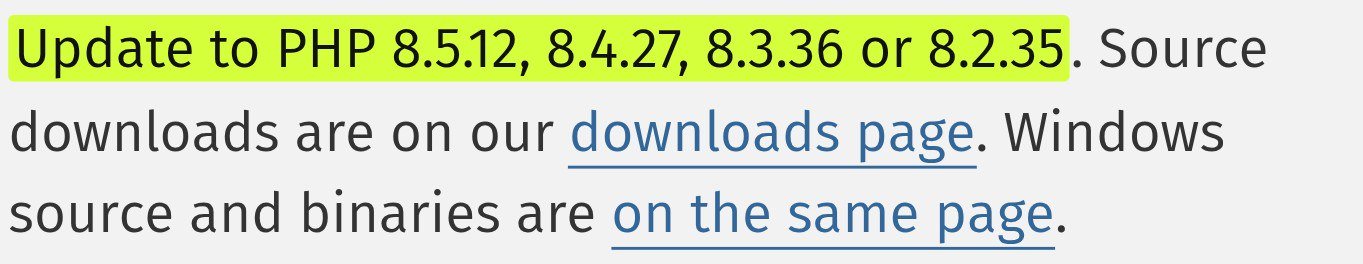
Tim PHP menegaskan tidak ada pengaman sementara yang lengkap: update adalah satu-satunya pilihan yang aman. Beberapa pengaturan darurat yang mereka sarankan hanya menutup sebagian jalur serangan. Distribusi Linux dan penyedia dukungan jangka panjang sudah menerima tambalan lebih dulu, jadi cek juga paket update dari penyedia servermu.
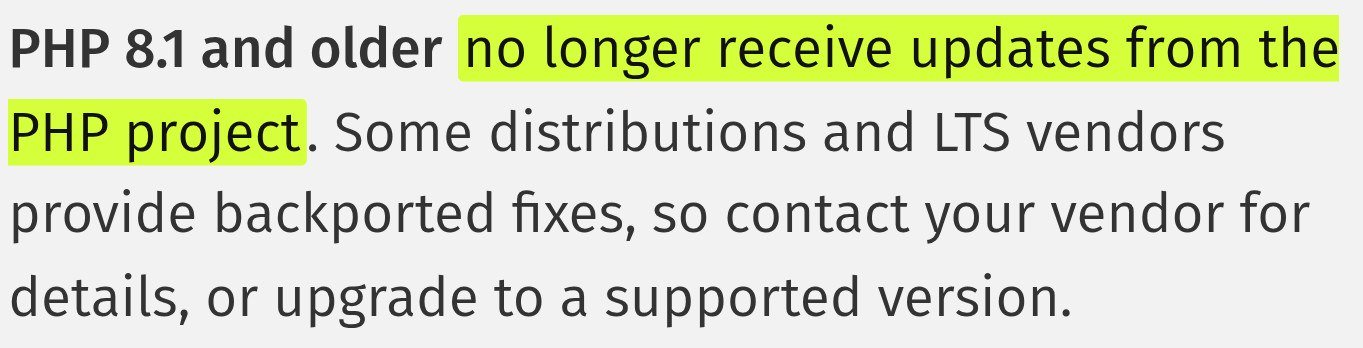
Yang masih memakai PHP 8.1 atau lebih lama perlu perhatian lebih. Versi ini sudah tidak menerima update dari tim PHP. Karena celahnya parah, tim PHP tetap membagikan tambalan minimal untuk 7.4, 8.0, dan 8.1 bagi yang memasang PHP sendiri dari kode sumber. Selebihnya, tanyakan tambalan ke penyedia server, atau naik ke versi yang masih didukung.
Bukan kamu yang mengurus server?
Kebanyakan pemilik website kecil memakai jasa hosting atau dibantu developer. Langkahnya sederhana:
- Tanya developer: "PHP kita sudah versi yang aman?"
- Pakai hosting? Cek pengumuman keamanan dari penyedianya.
- Developer bisa memakai alat cek gratis dari OpenAI, php2shell-checker. Alat ini hanya membaca versi PHP dari header, jadi hasil "UNKNOWN" bukan berarti aman.
Lihat di Instagram
Versi singkatnya, lengkap dengan slide bukti, ada di Instagram @otaknologi: