LLMjacking: akses AI dicuri, tagihan tembus 1 juta dolar
Google menemukan pencuri membajak akses AI perusahaan lewat kunci yang bocor. Tagihan palsunya lebih dari 100.000 dolar AS sehari. Begini cara mencegahnya.
 Ditulis & diperiksa: Syamil Jihad · 5 Nov · 4 mnt baca
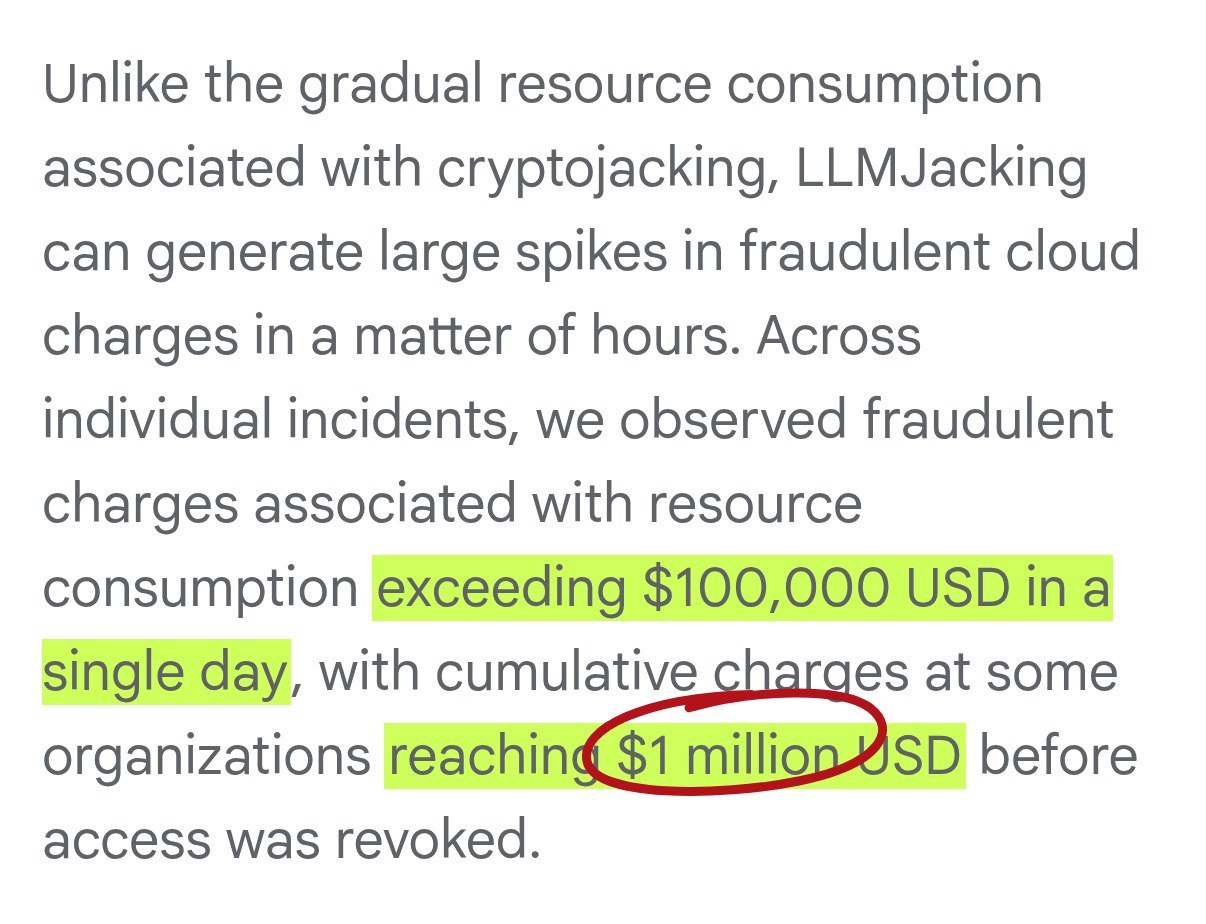
Akses AI milik perusahaan sekarang jadi incaran pencuri, dan tagihannya bisa meledak dalam hitungan jam. Google menyebut serangan ini LLMjacking: pelaku membajak akses kantor ke model AI, lalu memakai atau menjualnya. Dalam laporan 3 November 2026, tim keamanan Google menemukan tagihan palsu lebih dari 100.000 dolar AS dalam sehari, dan di beberapa perusahaan totalnya sampai 1 juta dolar AS sebelum aksesnya diputus.
Apa itu LLMjacking
LLM (large language model) adalah otak di balik chatbot seperti ChatGPT, Gemini, dan Claude. Perusahaan biasanya memakainya lewat API: akses berbayar yang dihitung per pemakaian. Di LLMjacking, pelaku masuk memakai kunci atau akun milik korban, lalu menghabiskan jatah AI-nya. Yang membayar tetap korban.
Mandiant, unit penanganan insiden milik Google, menangani beberapa kasus seperti ini sepanjang 2026, di sektor keuangan, ritel, teknologi, dan transportasi. Wilayahnya Amerika Utara, Amerika Selatan, dan Asia Pasifik. Negara korbannya tidak disebut.
Tagihannya bisa meledak dalam sehari
Bedanya dengan pencurian komputer untuk menambang kripto: itu menyedot pelan-pelan, sedangkan LLMjacking membuat lonjakan tagihan dalam hitungan jam.
Google juga menemukan pembagian kerja: ada kelompok yang membobol, ada yang menjual ulang aksesnya lewat layanan gelap yang disebut LLM Mixer. Jadi akses AI curian bisa dipakai orang lain yang tidak pernah menyentuh sistem korban.
Pintu masuknya: kunci yang bocor
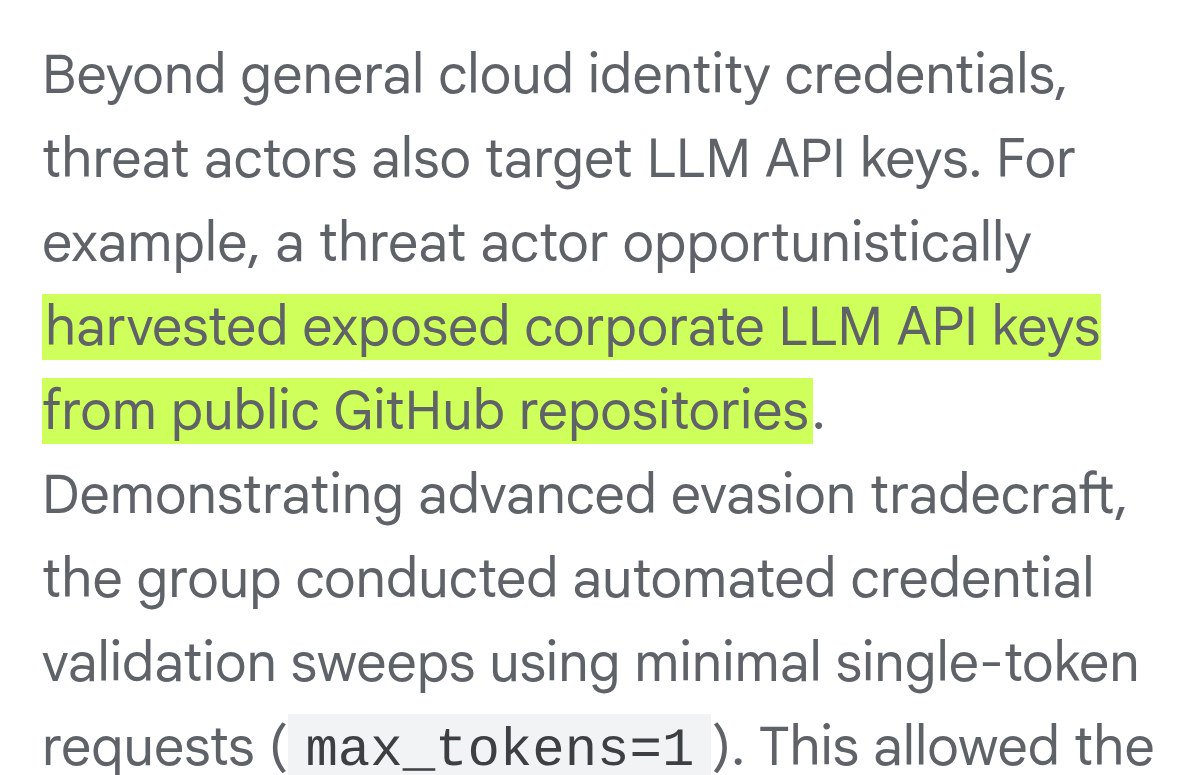
Menurut laporan itu, jalan masuk paling sering adalah kunci dan token akses yang bocor atau dicuri: kunci akun layanan cloud, token GitHub, sampai sesi login yang masih aktif. Ada juga pelaku yang memanen kunci API AI dari repositori GitHub publik, lalu mengetesnya diam-diam dengan permintaan sekecil mungkin supaya tidak memicu alarm.
Pintu lain: server AI yang dipasang sendiri (misalnya Ollama) lalu dibiarkan terbuka ke internet tanpa sandi. Pelaku memakainya untuk menjalankan model mereka sendiri.
Polanya mirip kasus login kantor yang dikasih ke agen AI di jaringan Pentagon: masalahnya sering bukan AI-nya, tapi kunci akses yang dipegang terlalu longgar.
Artinya buat kamu
Kalau kamu developer, pemilik usaha, atau tim IT yang memakai API AI (OpenAI, Google, Anthropic, atau lainnya):
- Jangan pernah menaruh kunci API di kode yang diunggah ke GitHub, apalagi repositori publik. Simpan di pengelola rahasia atau variabel lingkungan.
- Pasang batas belanja dan alarm tagihan di dasbor penyedia AI dan cloud-mu. Lonjakan sejam bisa jadi tanda pertama.
- Satu kunci untuk satu proyek, izin secukupnya, dan ganti kunci yang lama atau pernah terlihat orang lain.
- Server AI sendiri jangan dibuka ke internet tanpa sandi atau pembatas akses.
Celah keamanan sekarang juga makin cepat ditemukan dengan bantuan AI, seperti celah kritis di PHP bulan lalu. Kunci yang bocor sehari saja sudah cukup untuk tagihan besar.
Foto sampul: Carl Lender, Wikimedia Commons (CC BY 2.0), foto ilustrasi