Karyawan RS tempel data 3.182 pasien ke AI. Aman nggak?
Karyawan RS Johns Hopkins Bayview mengunggah data 3.182 pasien ke alat AI yang tidak diizinkan. Datanya sudah diminta dihapus, tapi rumah sakit cuma bisa meminta. Ini kebiasaan aman sebelum menempel data kerja ke AI.
 Ditulis & diperiksa: Syamil Jihad · 27 Okt · 3 mnt baca
Seorang karyawan rumah sakit Johns Hopkins Bayview di Amerika Serikat mengunggah lembar kerja berisi data 3.182 pasien ke alat AI publik yang tidak diizinkan rumah sakit. Isinya bukan data receh: tanggal rawat, obat, sampai nomor rekam medis. Rumah sakit sudah meminta datanya dihapus dan kini mengirim surat ke semua pasien. Pelajarannya berlaku juga di sini: sebelum menempel data kerjaan ke AI, hapus dulu identitas orangnya, atau pakai AI resmi kantor.
Apa yang terjadi
Kejadiannya akhir September 2026. Menurut siaran pers Johns Hopkins yang dikutip The Banner, seorang pekerja tidak sengaja mengunggah lembar kerja berisi data pasien ke platform pihak ketiga yang tidak disetujui rumah sakit untuk keperluan itu. Nama alat AI-nya tidak disebut, baik oleh rumah sakit maupun media.
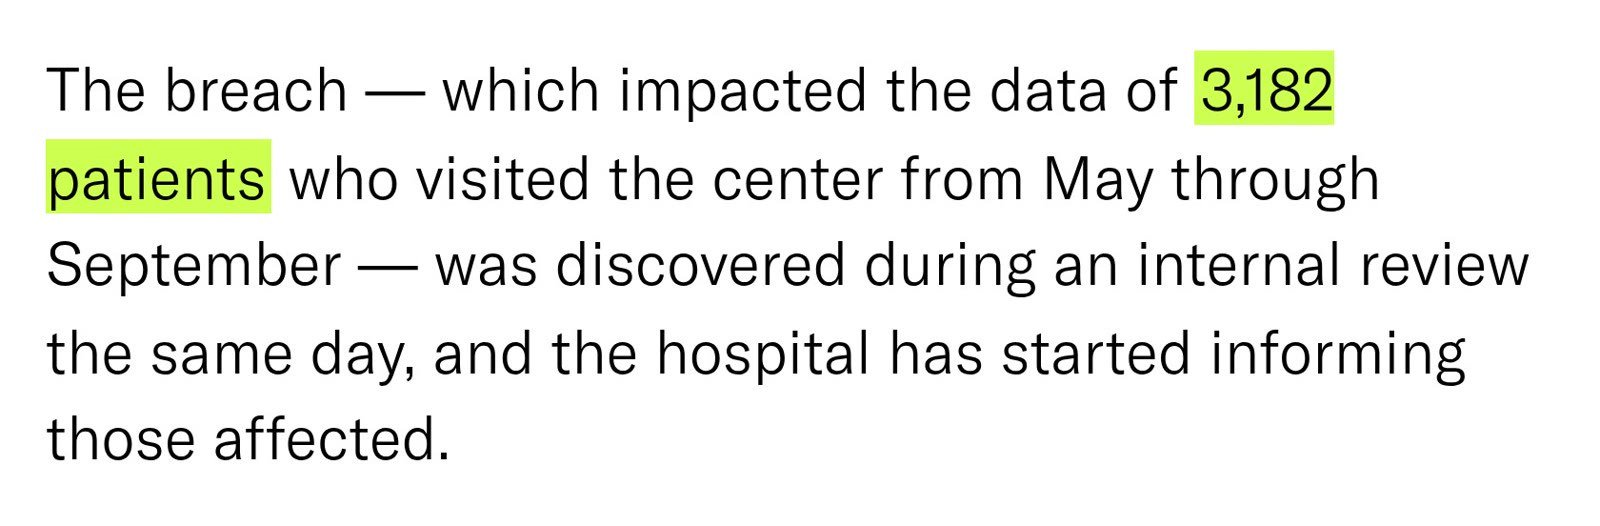
Kesalahan itu ketahuan di hari yang sama lewat pemeriksaan internal. Baltimore Sun juga memberitakan angka yang sama sehari sebelumnya.
Isinya bukan data receh
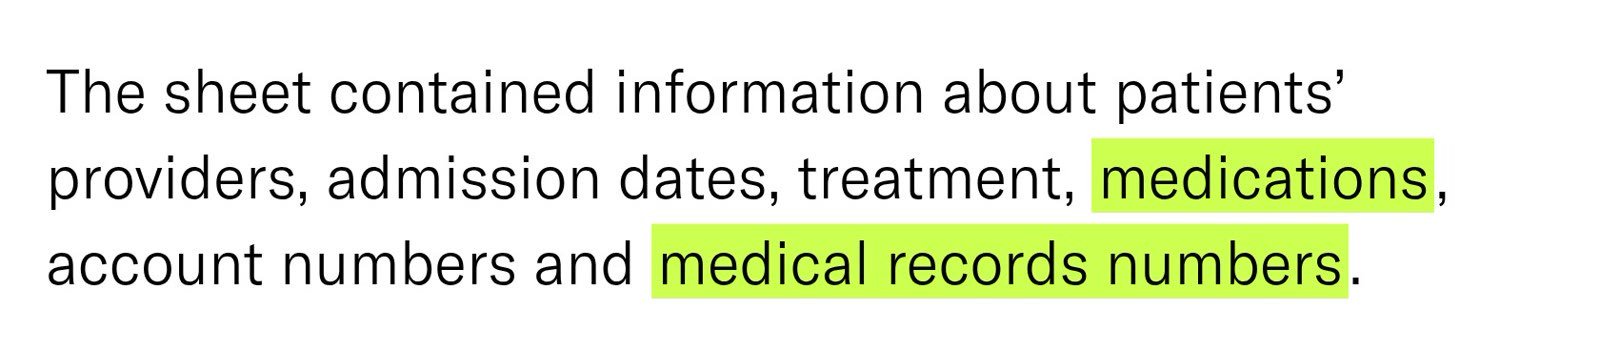
Lembar kerja itu memuat nama dokter yang menangani, tanggal masuk rawat, perawatan, obat, nomor akun, dan nomor rekam medis.
Di Indonesia, data seperti ini masuk golongan khusus. UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022) Pasal 4 ayat (2) menyebut data dan informasi kesehatan sebagai data pribadi yang bersifat spesifik, yang perlindungannya lebih ketat.
Sudah dihapus, tapi cuma bisa minta
Rumah sakit menyuruh karyawan itu menghapus prompt, percakapan, dan dokumen yang ia masukkan ke alat AI, lalu menghubungi perusahaan pembuat alatnya agar ikut menghapus.
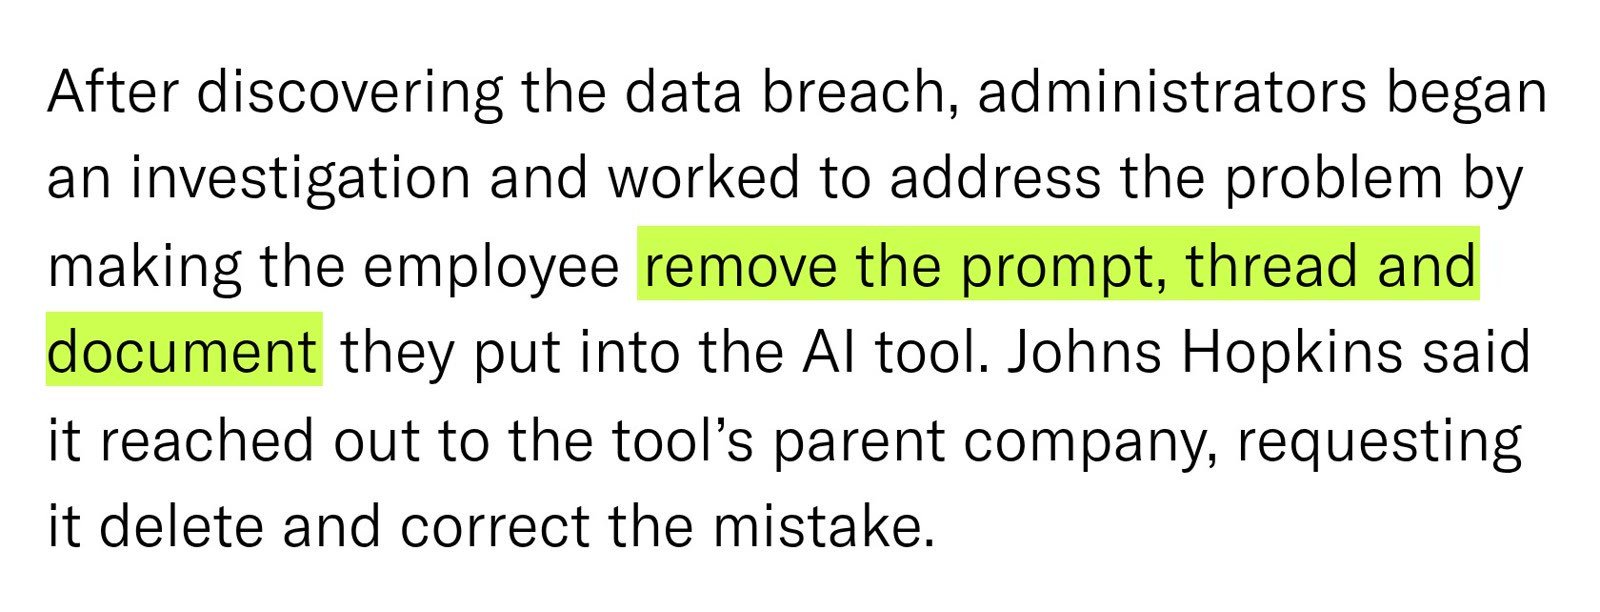
Masalahnya, begitu data terkirim ke layanan orang lain, yang bisa kita lakukan hanya meminta. Kita tidak bisa memastikan sendiri datanya sudah hilang dari server mereka.
Pembuat AI sendiri sudah mengingatkan
Ini bukan soal satu merek. Sebagai contoh, Google menulis di halaman privasi Gemini bahwa sebagian percakapan dibaca peninjau manusia, dan meminta pengguna tidak memasukkan informasi rahasia.
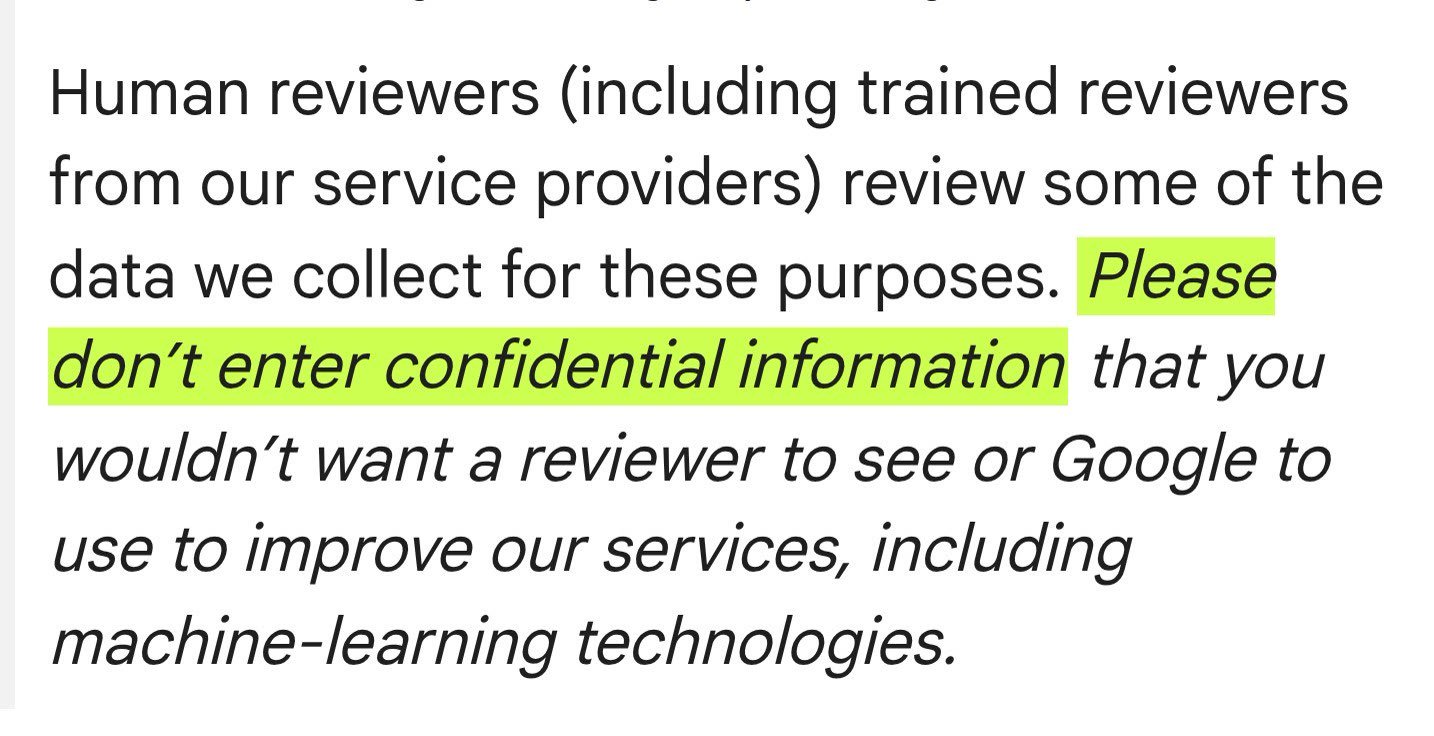
Kebiasaan aman sebelum menempel data ke AI
- Hapus identitasnya dulu. Nama, NIK, nomor HP, alamat, dan nomor rekam medis diganti atau dibuang. Untuk merapikan tabel, AI biasanya cukup melihat contoh beberapa baris tanpa identitas.
- Pakai AI resmi kantor kalau ada. Layanan versi kantor biasanya punya perjanjian soal data yang tidak ada di akun pribadi gratis.
- Ragu? Tanya dulu ke atasan atau bagian TI sebelum mengunggah file kerja apa pun.
Lihat di Instagram
Versi singkatnya, lengkap dengan slide bukti, ada di Instagram @otaknologi: