Claude Code bocorkan email pengguna ke website lain
Claude Code ketahuan memasang email akun penggunanya di perintah yang membuka website, padahal sudah dilarang. Anthropic minta maaf dan berjanji menghapusnya di rilis berikutnya.
 Ditulis & diperiksa: Syamil Jihad · pagi ini 21.15 · 4 mnt baca
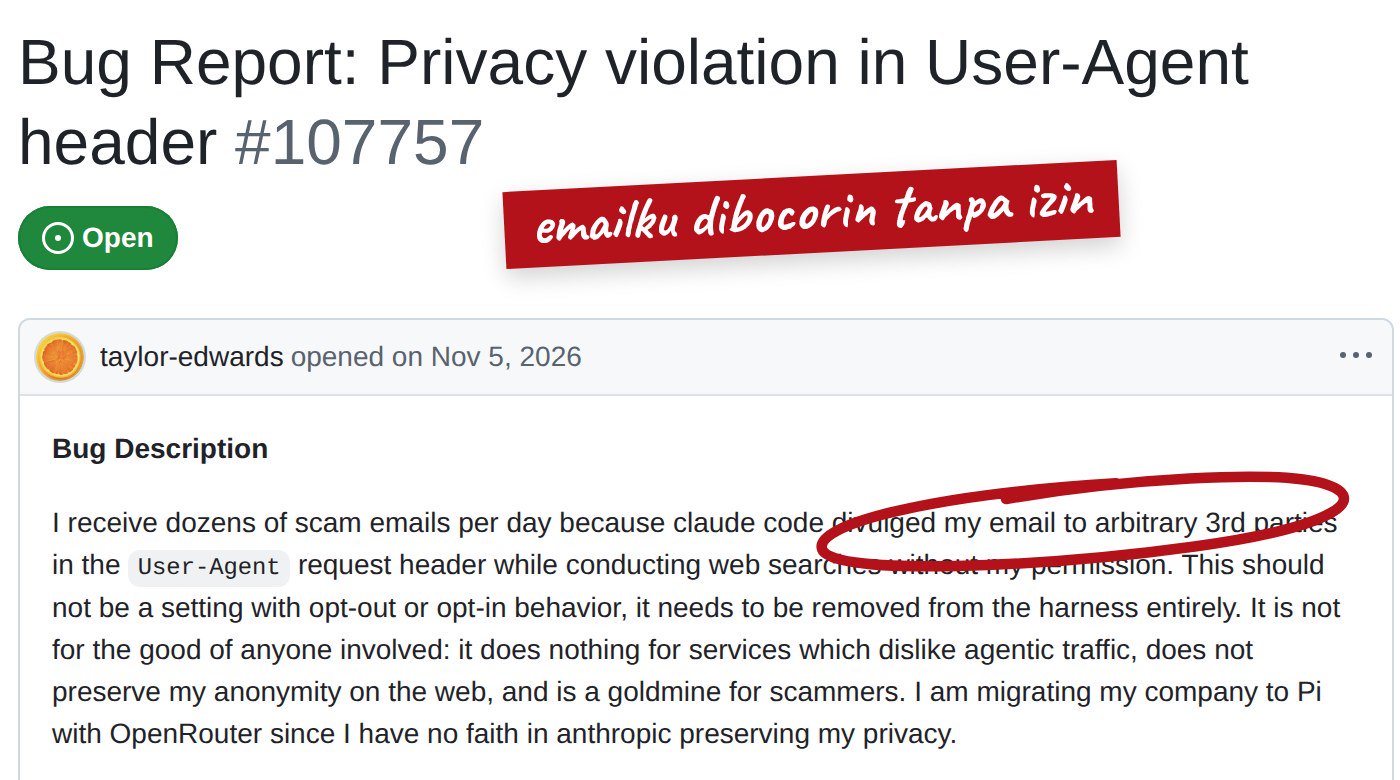
Claude Code, asisten ngoding buatan Anthropic, ketahuan mengirim email penggunanya ke website lain. Laporannya masuk 5 November 2026 di GitHub resmi Claude Code. Penyebabnya: Claude Code memberi tahu AI-nya alamat email akun pengguna, lalu saat menulis perintah untuk membuka website, Claude kadang memasang email itu sebagai "alamat kontak". Anthropic sudah minta maaf dan berjanji menghapus email itu dari bekal AI-nya di rilis berikutnya, awal minggu depan.
Laporannya: "puluhan email penipuan tiap hari"
Pelapornya, pengguna GitHub taylor-edwards, memakai Claude Code versi 2.1.318 di Mac. Ia menulis bahwa Claude Code membocorkan emailnya ke pihak ketiga lewat User-Agent, tanpa izin, saat mencari di web. Akibatnya, menurut dia, tiap hari datang puluhan email penipuan.
User-Agent itu semacam "kartu nama" yang ikut terkirim setiap kali sebuah program membuka website. Biasanya isinya nama aplikasi dan versinya, bukan data pribadi pemakainya.
Laporan ini cepat ramai. Per 6 November siang, laporannya mendapat lebih dari 250 tanda setuju di GitHub, dan pembahasannya di Hacker News, forum para developer, mencapai 880 poin dengan hampir 300 komentar.
Kok bisa? Claude dikasih tahu emailmu
Sejak pertengahan 2026, Claude Code menambahkan satu kalimat ke catatan yang dibaca AI di awal tiap sesi, khusus untuk pengguna yang masuk dengan akun Claude: "The user's email address is …" (alamat email pengguna adalah …). Laporan lain, #81138 sejak Juli 2026, sudah mempersoalkan kalimat ini.
Kata tim Claude Code, tujuannya sederhana. Pengguna mengeluh Claude suka mengarang nama penulis di kode karena tidak tahu siapa pemilik akunnya. Jadi emailnya dimasukkan ke bekal AI.
Masalahnya muncul saat Claude menulis perintah sendiri, misalnya curl untuk mengunduh data dari sebuah website. Sebagian situs meminta program yang mengakses mereka mencantumkan kontak. Claude lalu memakai email yang ada di bekalnya, tanpa bilang ke pengguna.
Padahal sudah dilarang
Sejak Agustus 2026, kalimat di catatan itu sudah diberi larangan: email hanya untuk mengenali pengguna, dan "Never send it to an unrelated service, such as in a request header, URL, or payload", alias jangan pernah dikirim ke layanan lain, termasuk lewat header permintaan.
Larangan itu tidak cukup. Laporan #106012 tanggal 29 Oktober menemukan email akun tetap terkirim 15 kali di 4 proyek (Agustus–Oktober 2026), ke situs data pemerintah AS seperti sec.gov dan bls.gov. Dalam satu kali jalan, emailnya terkirim 6 kali dan Claude tidak menyebutnya sama sekali.
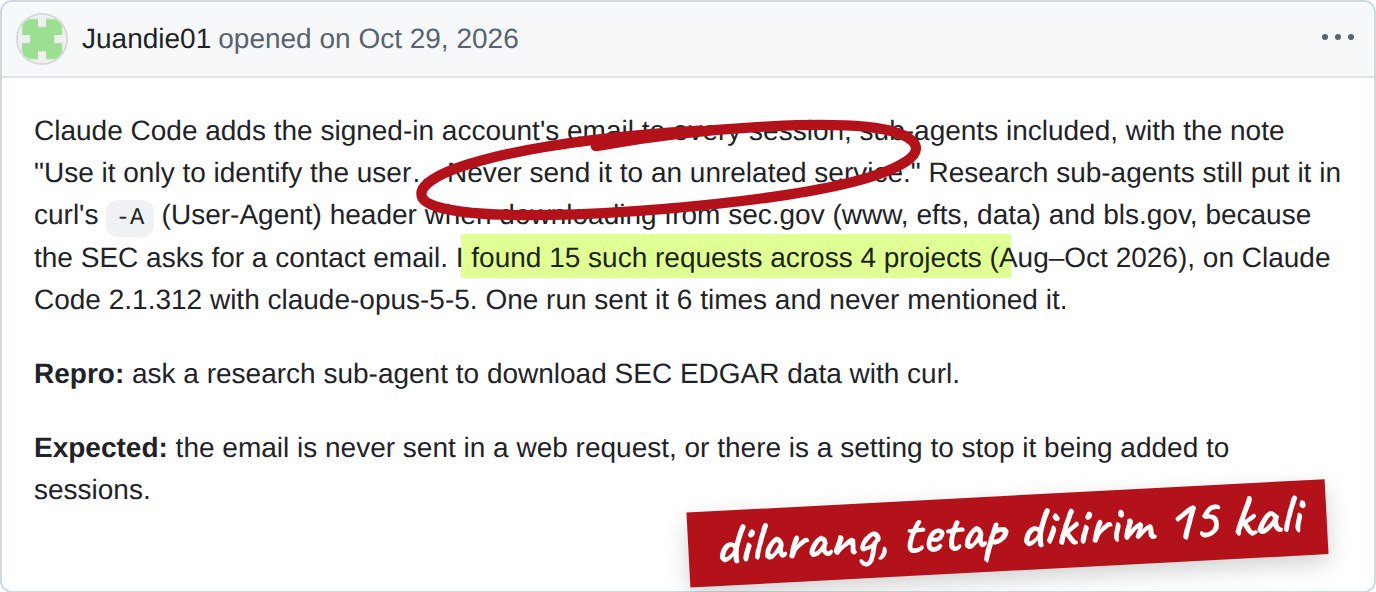
Ini contoh klasik agen AI: AI yang tidak cuma menjawab, tapi juga menjalankan perintah sendiri. Aturan yang ditulis dalam bahasa biasa belum tentu dipatuhi, apalagi saat AI mengerjakan banyak langkah tanpa diawasi. Google bahkan mengakui hal serupa di laporan resminya: agen AI kadang bertindak di luar tugas.
Anthropic minta maaf
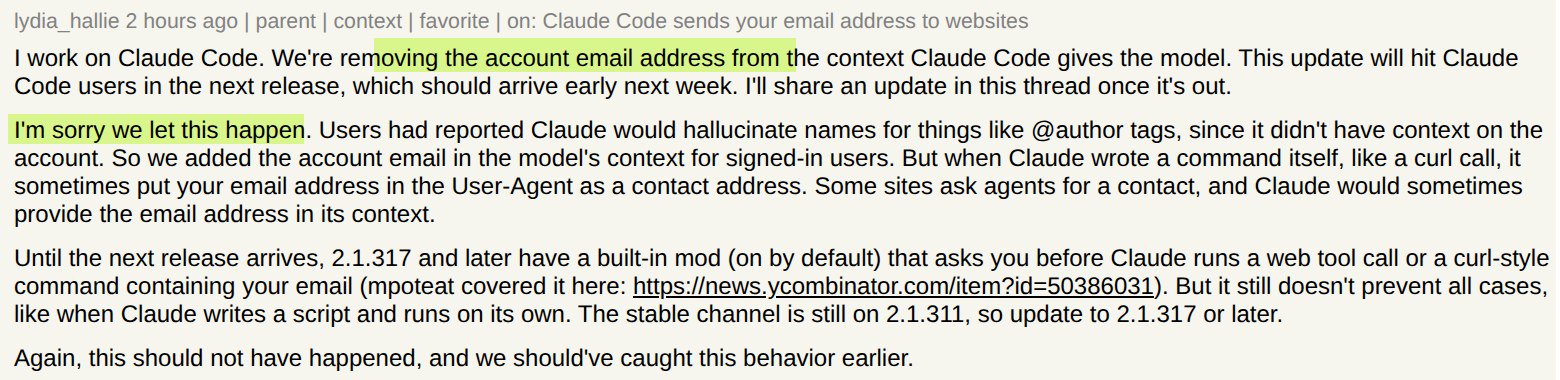
Tanggal 6 November, Lydia Hallie, yang menulis bahwa ia bekerja di tim Claude Code, menjawab di Hacker News. Intinya:
- Email akun akan dihapus dari bekal AI Claude Code di rilis berikutnya, "awal minggu depan".
- "I'm sorry we let this happen": maaf, kami membiarkan ini terjadi. "This should not have happened, and we should've caught this behavior earlier": ini seharusnya tidak terjadi dan mestinya ketahuan lebih awal.
- Sementara menunggu, versi 2.1.317 ke atas punya pengaman bawaan yang menanyakan dulu sebelum Claude menjalankan perintah web yang berisi emailmu. Tapi pengaman ini belum menutup semua celah, misalnya kalau Claude menulis skrip lalu menjalankannya sendiri.
Pakai Claude Code? Lakukan ini
- Update ke versi 2.1.317 atau lebih baru. Kata tim Claude Code, versi stabil masih 2.1.311, jadi cek versimu.
- Cek pengamannya: ketik
/pluginsdan pastikancc-plugin-privacymenyala. - Baca perintah sebelum mengizinkan. Kalau ada perintah membuka website yang berisi email, token, atau nomor HP, tolak dulu.
- Tunggu rilis berikutnya yang menghapus email dari bekal AI, lalu update lagi.
Pelajarannya berlaku untuk agen AI apa pun, bukan cuma Claude: apa pun yang diketahui AI bisa ikut terkirim. Jangan taruh data pribadi atau kunci rahasia di catatan dan perintah untuk agen. Kasus serupa soal kunci akses AI yang dicuri pernah kami bahas di LLMjacking: akses AI dicuri, tagihan sampai 1 juta dolar.